Tuesday, 15 Sep 2026 | 10:19 AM

Trending :

Doxing Scam Alerts; I4C Indore Teacher VIDEO | Trolling, Threatening Call Messages

Doxing Scam Alerts; I4C Indore Teacher VIDEO | Trolling, Threatening Call Messages
  • Hindi News
  • Lifestyle
  • Doxing Scam Alerts; I4C Indore Teacher VIDEO | Trolling, Threatening Call Messages Cyber Rules

5 दिन पहलेलेखक: शिवाकान्त शुक्ल

  • कॉपी लिंक

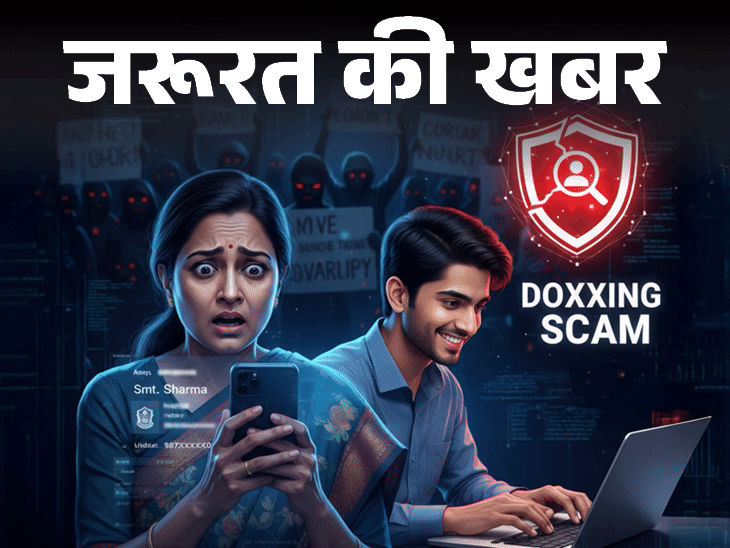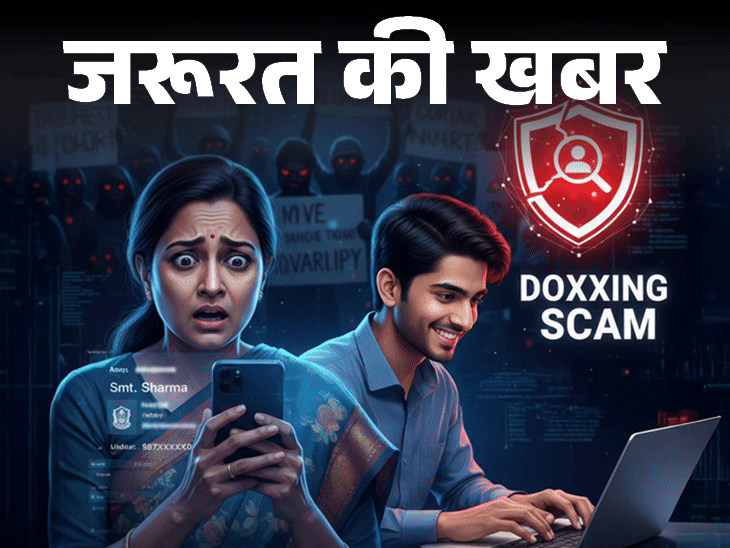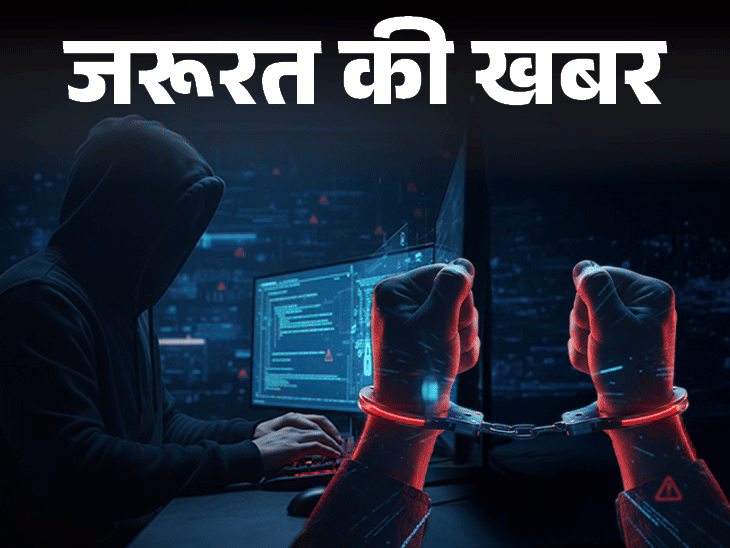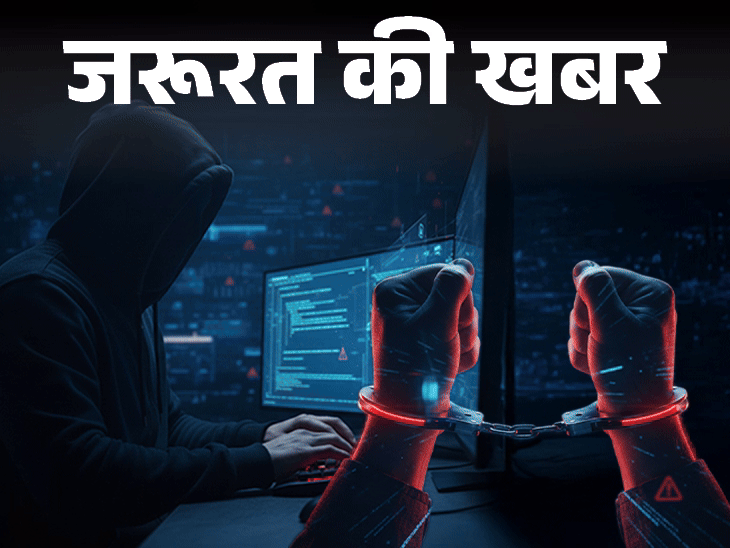
हाल ही में इंडियन साइबर क्राइम कोऑर्डिनेशन सेंटर (I4C) ने ‘डॉक्सिंग स्कैम’ को लेकर लोगाें को अलर्ट किया है। डॉक्सिंग का मतलब होता है, ‘किसी व्यक्ति की सहमति के बिना उसकी निजी या पहचान संबंधी जानकारी इंटरनेट पर सार्वजनिक करना।’

I4C ने वीडियो में इंदौर की एक घटना का जिक्र किया है, जहां एक स्टूडेंट ने अपने टीचर की पर्सनल जानकारी (जैसे नाम, पता, फोन नंबर और अन्य डिटेल्स) पब्लिक प्लेटफॉर्म्स पर शेयर कर दीं। साथ ही लोगों को उन्हें ऑनलाइन और ऑफलाइन उन्हें परेशान करने के लिए उकसाया।

इसके बाद टीचर को ट्रोलिंग, धमकी भरे कॉल्स-मैसेजेस और काफी अपमान का सामना करना पड़ा। ऐसे में सवाल उठता है कि क्या कोई बिना सहमति के किसी की पर्सनल इन्फॉर्मेशन पब्लिक प्लेटफार्म्स पर शेयर कर सकता है। क्या इसके लिए कोई कानून है?

चलिए, आज जरूरत की खबर में हम इस बारे में विस्तार से बात करेंगे। साथ ही जानेंगे कि-

  • क्या किसी व्यक्ति की पर्सनल इन्फॉर्मेशन ऑनलाइन लीक करना कानूनन अपराध है?
  • पर्सनल जानकारी लीक होने के क्या खतरे हो सकते हैं?

एक्सपर्ट: रूद्र विक्रम सिंह, एडवोकेट, सुप्रीम कोर्ट

सवाल- क्या किसी व्यक्ति की पर्सनल इन्फॉर्मेशन ऑनलाइन लीक करना कानूनन अपराध है?

जवाब- हां, किसी भी व्यक्ति की पर्सनल इन्फॉर्मेशन उसकी सहमति के बिना ऑनलाइन लीक करना कानूनन अपराध है। यह साइबर क्राइम की कैटेगरी में आता है। ऐसे मामलों में दो धाराएं लागू हो सकती हैं।

  • सूचना प्रौद्योगिकी अधिनियम, 2000 की धारा 66E – प्राइवेसी (निजता) का उल्लंघन।
  • सूचना प्रौद्योगिकी अधिनियम, 2000 की धारा 72 – गोपनीय जानकारी का दुरुपयोग।

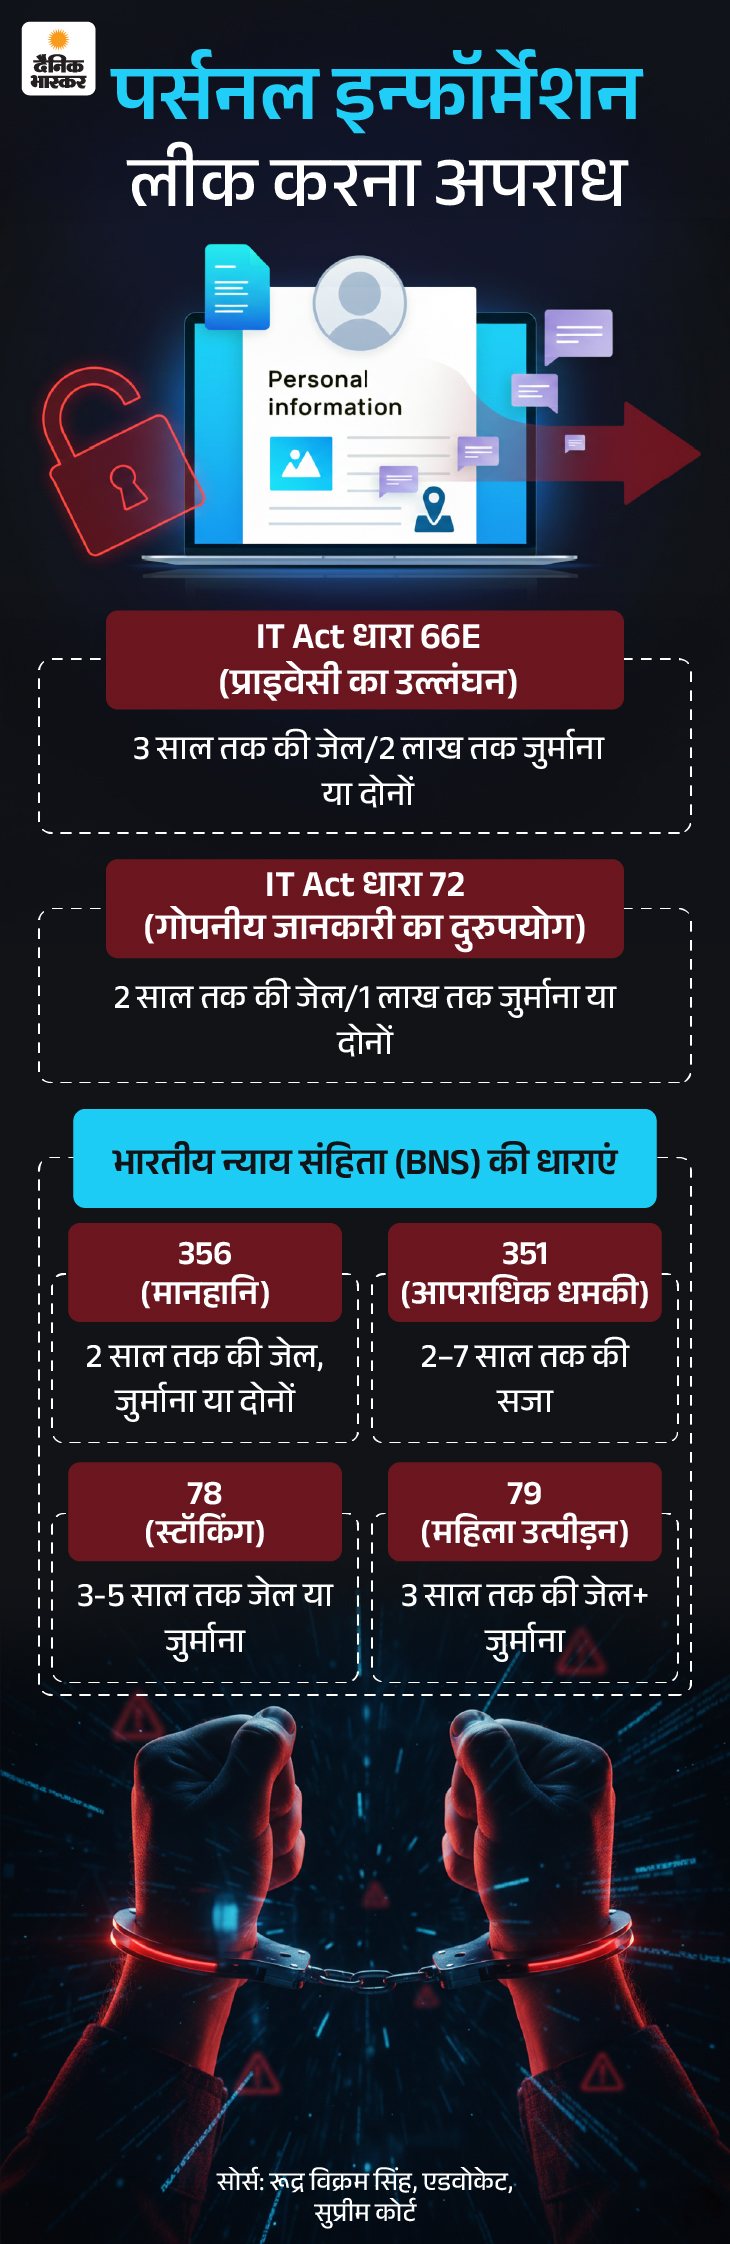
अगर जानकारी लीक करने के साथ बदनाम करना, धमकाना या उत्पीड़न भी शामिल हो, तो मामला और गंभीर हो जाता है। ऐसी स्थिति में भारतीय न्याय संहिता (BNS) के तहत मानहानि, आपराधिक धमकी और उत्पीड़न से जुड़ी धाराएं लागू हो सकती हैं। दोषी पाए जाने पर जुर्माना, कारावास या फिर दोनों हो सकता है।

सवाल- पर्सनल इन्फॉर्मेशन लीक करने पर आरोपी पर कानून की कौन सी धारा लागू होती है और इसके लिए कितनी सजा हो सकती है?

जवाब- ऐसे मामलों में मुख्य रूप से सूचना प्रौद्योगिकी अधिनियम, 2000 (IT Act) और भारतीय न्याय संहिता, 2023 (BNS) की धाराएं लागू हो सकती हैं। इसे नीचे दिए गए ग्राफिक से समझिए-
सवाल- पर्सनल इन्फॉर्मेशन लीक होने के संभावित खतरे क्या हैं?

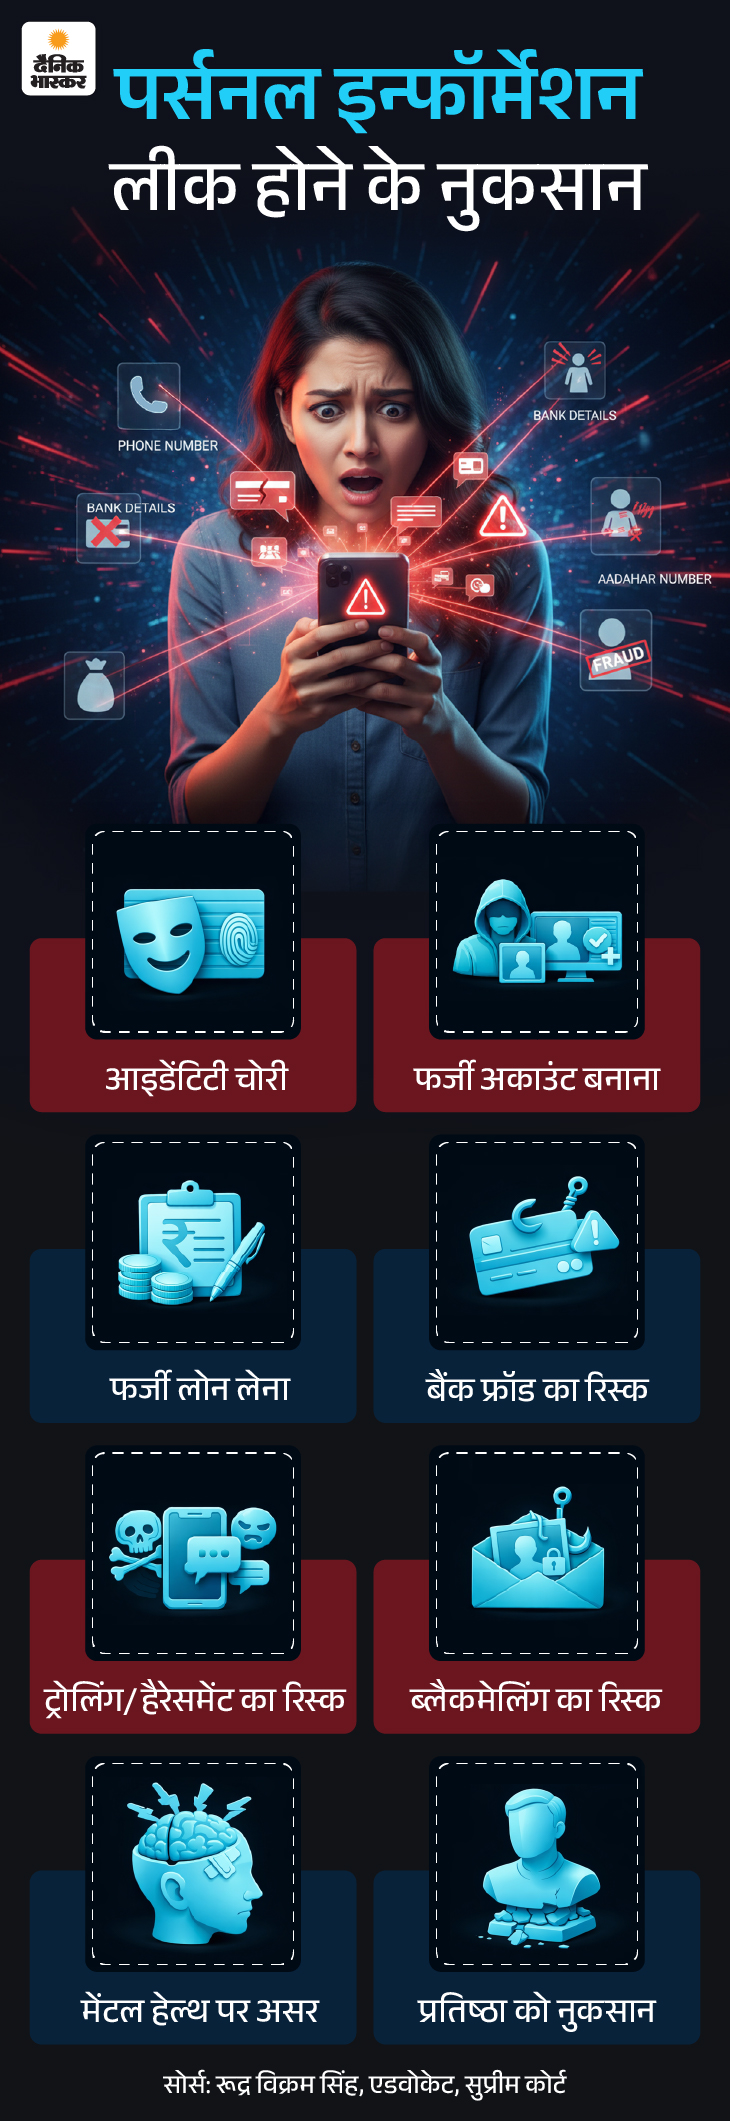
जवाब- इससे आइडेंटिटी की चोरी, आर्थिक नुकसान, मानसिक तनाव और सामाजिक बदनामी जैसे गंभीर रिस्क हो सकते हैं। कई मामलों में लोग ट्रोलिंग, ब्लैकमेलिंग और धमकियों का शिकार भी हो जाते हैं। इसे नीचे दिए ग्राफिक से समझिए-
सवाल- अगर किसी की पर्सनल इन्फॉर्मेशन लीक हो जाए, तो उसे तुरंत क्या कदम उठाने चाहिए?

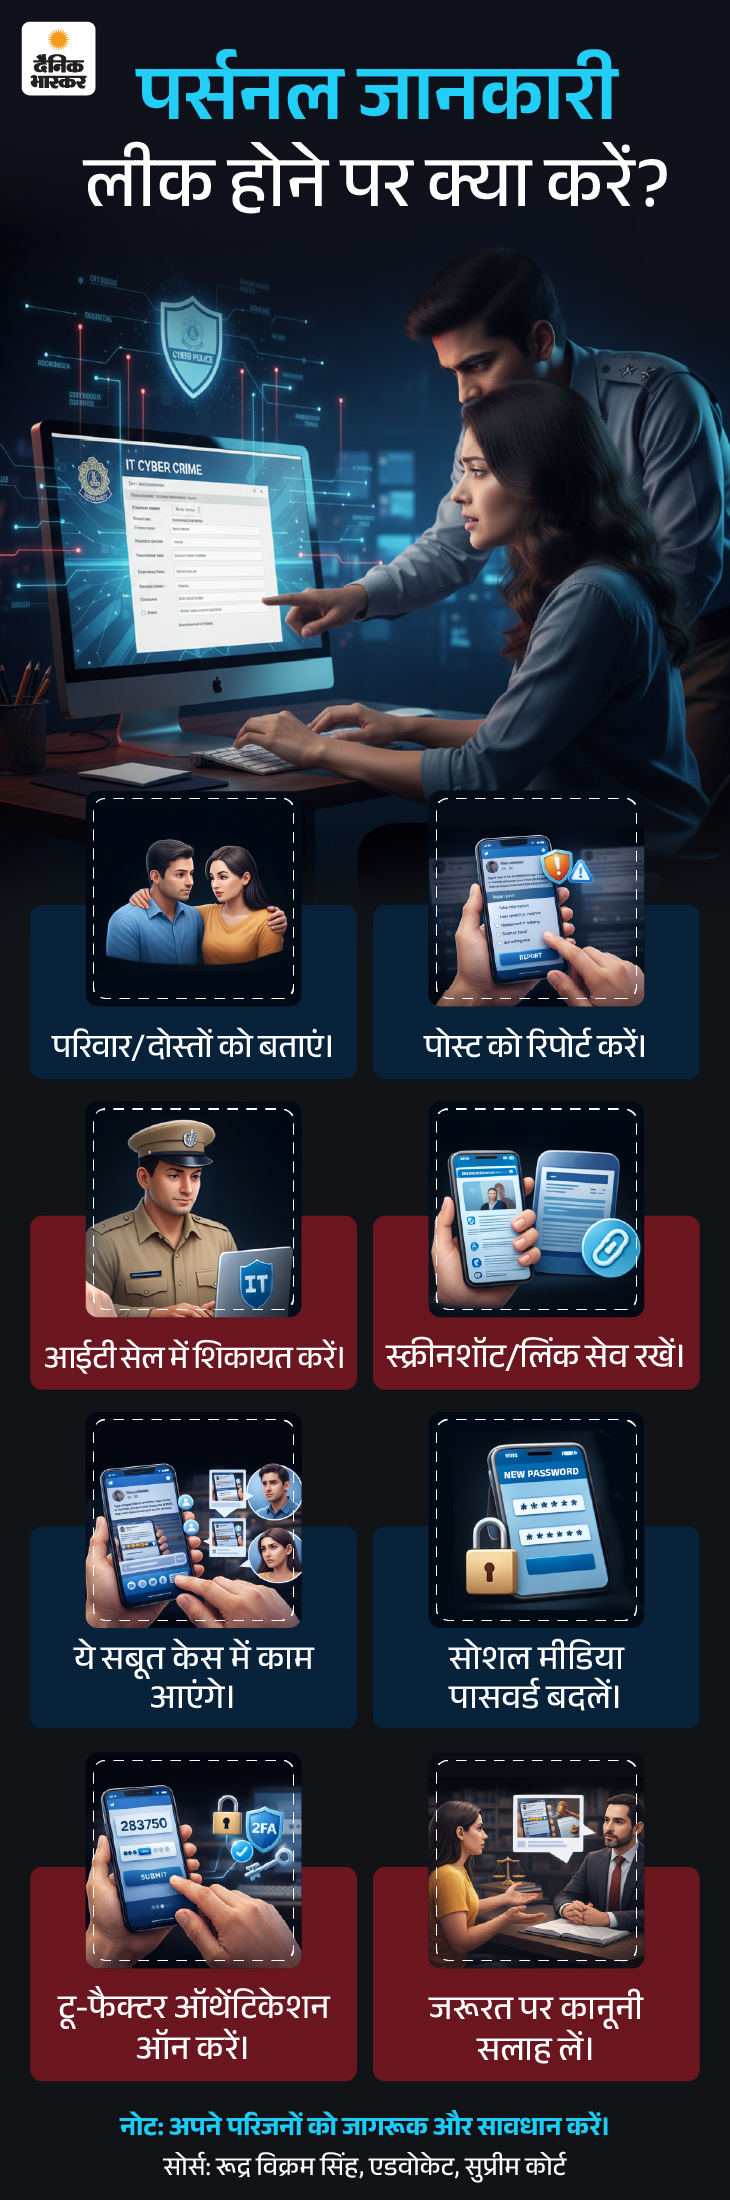
जवाब- ऐसी स्थिति में घबराने की बजाय तुरंत कार्रवाई करना जरूरी है। सबसे पहले लीक हुई जानकारी के स्क्रीनशॉट और लिंक सुरक्षित रखें, ताकि बाद में सबूत के तौर पर काम आ सकें। जिस प्लेटफॉर्म पर जानकारी शेयर हुई है, उसके एडमिन को तुरंत रिपोर्ट करें और कंटेंट हटाने की मांग करें।

अपने सोशल मीडिया और ईमेल अकाउंट्स के पासवर्ड बदलें। साथ ही टू-फैक्टर ऑथेंटिकेशन ऑन करें, ताकि आगे इस तरह के दुरुपयोग को रोका जा सके। परिवार और दोस्तों को भी सूचित करें, जिससे वे किसी झांसे में न आएं। जरूरत पड़ने पर साइबर क्राइम पोर्टल या पुलिस में शिकायत दर्ज कराएं। इसे नीचे दिए ग्राफिक से समझिए-
सवाल- अपने ऑनलाइन डेटा और जानकारी को कैसे सुरक्षित रखें?

जवाब- आज के डिजिटल दौर में सोशल मीडिया अकाउंट्स हमारी पहचान बन चुके हैं। ऐसे में छोटी-सी लापरवाही भी बैंक फ्रॉड, हैकिंग या डेटा चोरी का कारण बन सकती है। इसलिए कुछ बुनियादी सावधानियां अपनाना बेहद जरूरी है। जैसेकि-

  • सोशल मीडिया के पासवर्ड मजबूत रखें।
  • कभी भी किसी से OTP शेयर न करें।
  • फोन में हमेशा टू-फैक्टर ऑथेंटिकेशन ऑन रखें।
  • पब्लिक Wi-Fi पर सोशल मीडिया और बैंकिंग एप्स यूज न करें।
  • अनजाने लिंक पर कभी भी क्लिक न करें।
  • मोबाइल फोन और उसमें मौजूद एप्स हमेशा अपडेट रखें।
  • सोशल मीडिया प्राइवेसी सेटिंग्स चेक करें।
  • संदिग्ध कॉल/मैसेज तुरंत ब्लॉक करें।

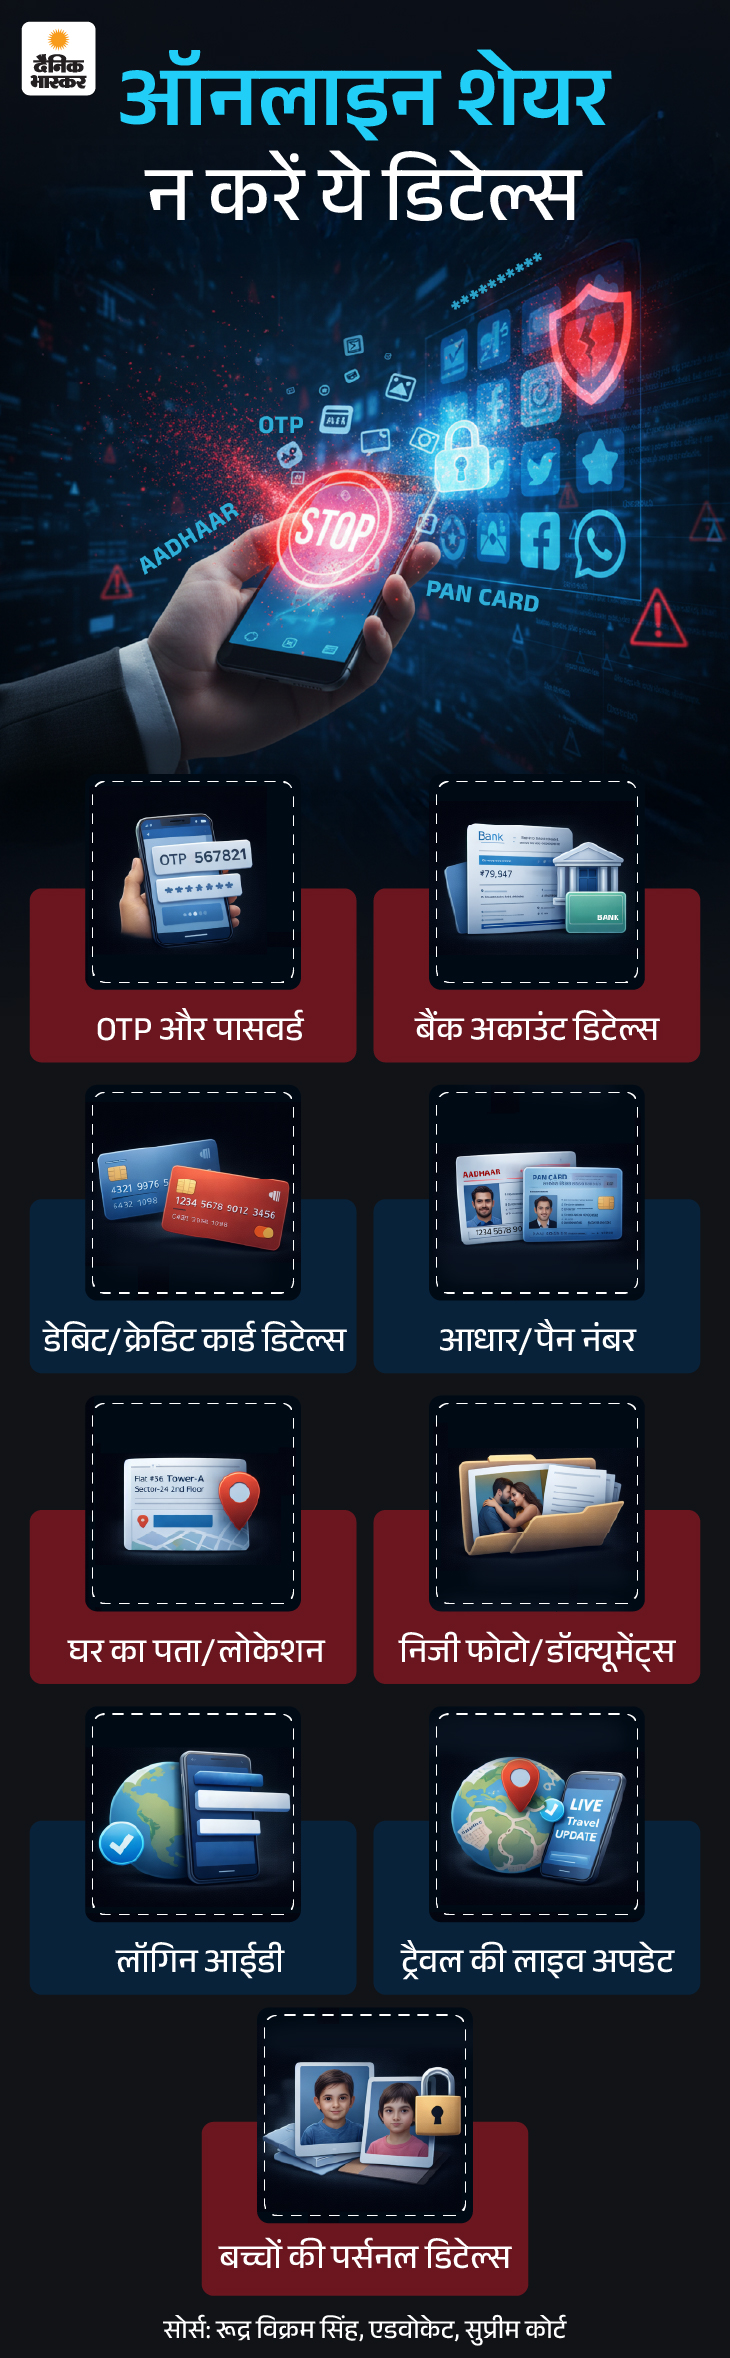
सवाल- कौन सी जानकारी हमें कभी भी ऑनलाइन नहीं शेयर करनी चाहिए?

जवाब- ऑनलाइन दुनिया में एक छोटी-सी जानकारी भी साइबर ठगों के लिए बड़ा हथियार बन सकती है। इसलिए कुछ जानकारियां ऐसी हैं, जिन्हें किसी भी कीमत पर ऑनलाइन शेयर नहीं करना चाहिए। जैसेकि-
सवाल- कई बार साइबर अपराधी भी धोखे से हमारा पर्सनल डेटा चुरा लेते हैं। इससे बचने के लिए क्या सावधानी बरतनी चाहिए?

जवाब- साइबर अपराधी अक्सर तकनीकी हैकिंग से ज्यादा सोशल इंजीनियरिंग का इस्तेमाल करते हैं। सोशल इंजीनियरिंग वह तरीका है, जिसमें अपराधी लोगों को झांसा देकर, डराकर या भरोसा जीतकर उनसे खुद ही उनकी निजी जानकारी, पासवर्ड या ओटीपी हासिल कर लेते हैं। ऐसे में कुछ बातों का खास ख्याल रखें। जैसेकि-

  • किसी भी अनजान कॉल, लिंक या मैसेज पर तुरंत भरोसा न करें।
  • अगर कोई OTP, पासवर्ड या बैंक डिटेल्स मांगे तो समझें वह फ्रॉड है। असली संस्थाएं कभी भी ऐसी जानकारी नहीं मांगती हैं।
  • किसी भी लिंक पर क्लिक करने से पहले उसका URL ध्यान से चेक करें।
  • किसी भी बैंकिंग या सरकारी कामों के लिए हमेशा आधिकारिक एप या वेबसाइट का इस्तेमाल करें।
  • पब्लिक Wi-Fi पर बैंकिंग या पेमेंट करने से बचें।
  • सोशल मीडिया पर अपनी निजी जानकारी न शेयर करें।
सवाल- अगर ऑनलाइन डेटा चोरी होने का शक हो और अभी तक उसका कोई दुरुपयोग न हुआ हो तो क्या हम कोई एहतियातन कदम उठा सकते हैं?

जवाब- इससे आप बड़ा नुकसान होने से खुद को बचा सकते हैं। डेटा चोरी के मामलों में फास्ट एक्शन ही सबसे बड़ी सुरक्षा है। जितनी जल्दी आप सावधानी बरतेंगे, उतना ही फ्रॉड का खतरा कम होगा।

  • सबसे पहले सभी जरूरी अकाउंट्स, जैसे ईमेल, बैंकिंग एप्स और सोशल मीडिया के पासवर्ड तुरंत बदलें।
  • जहां संभव हो, टू-फैक्टर ऑथेंटिकेशन (2FA) ऑन करें, ताकि कोई भी बिना OTP के लॉगिन न कर सके।
  • बैंक अकाउंट और कार्ड ट्रांजैक्शन को नियमित रूप से मॉनिटर करें। किसी भी संदिग्ध गतिविधि पर तुरंत बैंक को सूचित करें।
  • डेबिट/क्रेडिट कार्ड और नेट बैंकिंग अस्थायी रूप से तुरंत ब्लॉक कराएं।
  • फिशिंग या फ्रॉड का शक हो, तो इसकी शिकायत नेशनल साइबर क्राइम रिपोर्टिंग पोर्टल पर दर्ज कराएं, ताकि समय रहते कार्रवाई हो सके।

………………

जरूरत की ये खबर भी पढ़िए

जरूरत की खबर- कभी न पहनें टाइट जीन्स: हो सकता है स्किनी जीन्स सिंड्रोम, बढ़ता मेल इनफर्टिलिटी का रिस्क, बता रहे हैं यूरोलॉजिस्ट
हाल ही में ‘अमेरिकन जर्नल ऑफ पब्लिक हेल्थ’ में पब्लिश एक स्टडी के मुताबिक, बहुत टाइट कपड़े पहनने से यूरिनरी ट्रैक्ट इंफेक्शन (UTI) का रिस्क बढ़ सकता है। पूरी खबर पढ़िए…
खबरें और भी हैं…
WhatsApp
Facebook
Twitter
LinkedIn

Leave a Reply

Your email address will not be published. Required fields are marked *

लेटेस्ट टॉप अपडेट

सच्चाई की दहाड़

ब्रेकिंग खबरें सीधे अपने ईमेल पर पाने के लिए रजिस्टर करें।

You have been successfully Subscribed! Ops! Something went wrong, please try again.

ग्लोबल करेंसी अपडेट

Provided by IFC Markets
आरजी कर सुपरस्टार की मां को कायम रखने पर रेजिडेंट ने दावा किया, कहा- 'सम्मान करते हैं लेकिन...'

March 26, 2026/
10:55 am

पश्चिम बंगाल विधानसभा चुनाव के लिए बीजेपी ने रविवार को 19 बजे की तीसरी लिस्ट जारी की। इस लिस्ट में...

ट्रम्प बोले- अमेरिका ने युद्ध जीता:ईरान पूरी तरह कमजोर, डील करना चाहता है, हमारे विमान तेहरान के ऊपर घूम रहे

March 25, 2026/
6:50 am

अमेरिका-इजराइल और ईरान जंग का आज 26वां दिन है। अमेरिकी राष्ट्रपति डोनाल्ड ट्रम्प ने मंगलवार को दावा किया है कि...

जीतेंद्र@84, कभी हीरोइन के स्टंट किए, फिर बने स्टार:रेखा को टाइमपास कहा, सरेआम फूट-फूटकर रोईं, महमूद ने हंसाने के लिए उतारी पेंट, जानिए किस्से

April 7, 2026/
4:30 am

हिंदी सिनेमा के जंपिंग जैक कहे जाने वाले जीतेंद्र आज 84 साल के हो गए हैं। कभी मुंबई की चॉल...

सत्तू चिया बीज पेय

May 25, 2026/
11:33 am

25 मई 2026 को 11:33 IST पर अद्यतन किया गया सत्तू चिया सीड ड्रिंक रेसिपी: चिलचिलाती गर्मी में शरीर को...

Tamil Nadu Road Accident Photos; Kerala Tourist

April 18, 2026/
12:45 am

6 घंटे पहले कॉपी लिंक तमिलनाडु के वलपरई में शुक्रवार को सड़क हादसे में 9 लोगों की मौत हो गई,...

अमेरिकी सुप्रीम कोर्ट के वो 6 जज कौन हैं जिसने टैरिफ को रद्द कर दिया?

February 20, 2026/
11:17 pm

Last Updated:February 20, 2026, 23:17 IST नीम को आयुर्वेद में सर्वरोग निवारणी कहा गया है. यानी एक ऐसी जड़ी-बूटी जो...

जॉब - शिक्षा

राजनीति

Doxing Scam Alerts; I4C Indore Teacher VIDEO | Trolling, Threatening Call Messages

Doxing Scam Alerts; I4C Indore Teacher VIDEO | Trolling, Threatening Call Messages
  • Hindi News
  • Lifestyle
  • Doxing Scam Alerts; I4C Indore Teacher VIDEO | Trolling, Threatening Call Messages Cyber Rules

5 दिन पहलेलेखक: शिवाकान्त शुक्ल

  • कॉपी लिंक

हाल ही में इंडियन साइबर क्राइम कोऑर्डिनेशन सेंटर (I4C) ने ‘डॉक्सिंग स्कैम’ को लेकर लोगाें को अलर्ट किया है। डॉक्सिंग का मतलब होता है, ‘किसी व्यक्ति की सहमति के बिना उसकी निजी या पहचान संबंधी जानकारी इंटरनेट पर सार्वजनिक करना।’

I4C ने वीडियो में इंदौर की एक घटना का जिक्र किया है, जहां एक स्टूडेंट ने अपने टीचर की पर्सनल जानकारी (जैसे नाम, पता, फोन नंबर और अन्य डिटेल्स) पब्लिक प्लेटफॉर्म्स पर शेयर कर दीं। साथ ही लोगों को उन्हें ऑनलाइन और ऑफलाइन उन्हें परेशान करने के लिए उकसाया।

इसके बाद टीचर को ट्रोलिंग, धमकी भरे कॉल्स-मैसेजेस और काफी अपमान का सामना करना पड़ा। ऐसे में सवाल उठता है कि क्या कोई बिना सहमति के किसी की पर्सनल इन्फॉर्मेशन पब्लिक प्लेटफार्म्स पर शेयर कर सकता है। क्या इसके लिए कोई कानून है?

चलिए, आज जरूरत की खबर में हम इस बारे में विस्तार से बात करेंगे। साथ ही जानेंगे कि-

  • क्या किसी व्यक्ति की पर्सनल इन्फॉर्मेशन ऑनलाइन लीक करना कानूनन अपराध है?
  • पर्सनल जानकारी लीक होने के क्या खतरे हो सकते हैं?

एक्सपर्ट: रूद्र विक्रम सिंह, एडवोकेट, सुप्रीम कोर्ट

सवाल- क्या किसी व्यक्ति की पर्सनल इन्फॉर्मेशन ऑनलाइन लीक करना कानूनन अपराध है?

जवाब- हां, किसी भी व्यक्ति की पर्सनल इन्फॉर्मेशन उसकी सहमति के बिना ऑनलाइन लीक करना कानूनन अपराध है। यह साइबर क्राइम की कैटेगरी में आता है। ऐसे मामलों में दो धाराएं लागू हो सकती हैं।

  • सूचना प्रौद्योगिकी अधिनियम, 2000 की धारा 66E – प्राइवेसी (निजता) का उल्लंघन।
  • सूचना प्रौद्योगिकी अधिनियम, 2000 की धारा 72 – गोपनीय जानकारी का दुरुपयोग।

अगर जानकारी लीक करने के साथ बदनाम करना, धमकाना या उत्पीड़न भी शामिल हो, तो मामला और गंभीर हो जाता है। ऐसी स्थिति में भारतीय न्याय संहिता (BNS) के तहत मानहानि, आपराधिक धमकी और उत्पीड़न से जुड़ी धाराएं लागू हो सकती हैं। दोषी पाए जाने पर जुर्माना, कारावास या फिर दोनों हो सकता है।

सवाल- पर्सनल इन्फॉर्मेशन लीक करने पर आरोपी पर कानून की कौन सी धारा लागू होती है और इसके लिए कितनी सजा हो सकती है?

जवाब- ऐसे मामलों में मुख्य रूप से सूचना प्रौद्योगिकी अधिनियम, 2000 (IT Act) और भारतीय न्याय संहिता, 2023 (BNS) की धाराएं लागू हो सकती हैं। इसे नीचे दिए गए ग्राफिक से समझिए-

सवाल- पर्सनल इन्फॉर्मेशन लीक होने के संभावित खतरे क्या हैं?

जवाब- इससे आइडेंटिटी की चोरी, आर्थिक नुकसान, मानसिक तनाव और सामाजिक बदनामी जैसे गंभीर रिस्क हो सकते हैं। कई मामलों में लोग ट्रोलिंग, ब्लैकमेलिंग और धमकियों का शिकार भी हो जाते हैं। इसे नीचे दिए ग्राफिक से समझिए-

सवाल- अगर किसी की पर्सनल इन्फॉर्मेशन लीक हो जाए, तो उसे तुरंत क्या कदम उठाने चाहिए?

जवाब- ऐसी स्थिति में घबराने की बजाय तुरंत कार्रवाई करना जरूरी है। सबसे पहले लीक हुई जानकारी के स्क्रीनशॉट और लिंक सुरक्षित रखें, ताकि बाद में सबूत के तौर पर काम आ सकें। जिस प्लेटफॉर्म पर जानकारी शेयर हुई है, उसके एडमिन को तुरंत रिपोर्ट करें और कंटेंट हटाने की मांग करें।

अपने सोशल मीडिया और ईमेल अकाउंट्स के पासवर्ड बदलें। साथ ही टू-फैक्टर ऑथेंटिकेशन ऑन करें, ताकि आगे इस तरह के दुरुपयोग को रोका जा सके। परिवार और दोस्तों को भी सूचित करें, जिससे वे किसी झांसे में न आएं। जरूरत पड़ने पर साइबर क्राइम पोर्टल या पुलिस में शिकायत दर्ज कराएं। इसे नीचे दिए ग्राफिक से समझिए-

सवाल- अपने ऑनलाइन डेटा और जानकारी को कैसे सुरक्षित रखें?

जवाब- आज के डिजिटल दौर में सोशल मीडिया अकाउंट्स हमारी पहचान बन चुके हैं। ऐसे में छोटी-सी लापरवाही भी बैंक फ्रॉड, हैकिंग या डेटा चोरी का कारण बन सकती है। इसलिए कुछ बुनियादी सावधानियां अपनाना बेहद जरूरी है। जैसेकि-

  • सोशल मीडिया के पासवर्ड मजबूत रखें।
  • कभी भी किसी से OTP शेयर न करें।
  • फोन में हमेशा टू-फैक्टर ऑथेंटिकेशन ऑन रखें।
  • पब्लिक Wi-Fi पर सोशल मीडिया और बैंकिंग एप्स यूज न करें।
  • अनजाने लिंक पर कभी भी क्लिक न करें।
  • मोबाइल फोन और उसमें मौजूद एप्स हमेशा अपडेट रखें।
  • सोशल मीडिया प्राइवेसी सेटिंग्स चेक करें।
  • संदिग्ध कॉल/मैसेज तुरंत ब्लॉक करें।

सवाल- कौन सी जानकारी हमें कभी भी ऑनलाइन नहीं शेयर करनी चाहिए?

जवाब- ऑनलाइन दुनिया में एक छोटी-सी जानकारी भी साइबर ठगों के लिए बड़ा हथियार बन सकती है। इसलिए कुछ जानकारियां ऐसी हैं, जिन्हें किसी भी कीमत पर ऑनलाइन शेयर नहीं करना चाहिए। जैसेकि-

सवाल- कई बार साइबर अपराधी भी धोखे से हमारा पर्सनल डेटा चुरा लेते हैं। इससे बचने के लिए क्या सावधानी बरतनी चाहिए?

जवाब- साइबर अपराधी अक्सर तकनीकी हैकिंग से ज्यादा सोशल इंजीनियरिंग का इस्तेमाल करते हैं। सोशल इंजीनियरिंग वह तरीका है, जिसमें अपराधी लोगों को झांसा देकर, डराकर या भरोसा जीतकर उनसे खुद ही उनकी निजी जानकारी, पासवर्ड या ओटीपी हासिल कर लेते हैं। ऐसे में कुछ बातों का खास ख्याल रखें। जैसेकि-

  • किसी भी अनजान कॉल, लिंक या मैसेज पर तुरंत भरोसा न करें।
  • अगर कोई OTP, पासवर्ड या बैंक डिटेल्स मांगे तो समझें वह फ्रॉड है। असली संस्थाएं कभी भी ऐसी जानकारी नहीं मांगती हैं।
  • किसी भी लिंक पर क्लिक करने से पहले उसका URL ध्यान से चेक करें।
  • किसी भी बैंकिंग या सरकारी कामों के लिए हमेशा आधिकारिक एप या वेबसाइट का इस्तेमाल करें।
  • पब्लिक Wi-Fi पर बैंकिंग या पेमेंट करने से बचें।
  • सोशल मीडिया पर अपनी निजी जानकारी न शेयर करें।

सवाल- अगर ऑनलाइन डेटा चोरी होने का शक हो और अभी तक उसका कोई दुरुपयोग न हुआ हो तो क्या हम कोई एहतियातन कदम उठा सकते हैं?

जवाब- इससे आप बड़ा नुकसान होने से खुद को बचा सकते हैं। डेटा चोरी के मामलों में फास्ट एक्शन ही सबसे बड़ी सुरक्षा है। जितनी जल्दी आप सावधानी बरतेंगे, उतना ही फ्रॉड का खतरा कम होगा।

  • सबसे पहले सभी जरूरी अकाउंट्स, जैसे ईमेल, बैंकिंग एप्स और सोशल मीडिया के पासवर्ड तुरंत बदलें।
  • जहां संभव हो, टू-फैक्टर ऑथेंटिकेशन (2FA) ऑन करें, ताकि कोई भी बिना OTP के लॉगिन न कर सके।
  • बैंक अकाउंट और कार्ड ट्रांजैक्शन को नियमित रूप से मॉनिटर करें। किसी भी संदिग्ध गतिविधि पर तुरंत बैंक को सूचित करें।
  • डेबिट/क्रेडिट कार्ड और नेट बैंकिंग अस्थायी रूप से तुरंत ब्लॉक कराएं।
  • फिशिंग या फ्रॉड का शक हो, तो इसकी शिकायत नेशनल साइबर क्राइम रिपोर्टिंग पोर्टल पर दर्ज कराएं, ताकि समय रहते कार्रवाई हो सके।

………………

जरूरत की ये खबर भी पढ़िए

जरूरत की खबर- कभी न पहनें टाइट जीन्स: हो सकता है स्किनी जीन्स सिंड्रोम, बढ़ता मेल इनफर्टिलिटी का रिस्क, बता रहे हैं यूरोलॉजिस्ट

हाल ही में ‘अमेरिकन जर्नल ऑफ पब्लिक हेल्थ’ में पब्लिश एक स्टडी के मुताबिक, बहुत टाइट कपड़े पहनने से यूरिनरी ट्रैक्ट इंफेक्शन (UTI) का रिस्क बढ़ सकता है। पूरी खबर पढ़िए…
खबरें और भी हैं…
WhatsApp
Facebook
Twitter
LinkedIn

Leave a Reply

Your email address will not be published. Required fields are marked *

जॉब - शिक्षा

हेल्थ & फिटनेस

विज्ञापन

राजनीति

लेटेस्ट टॉप अपडेट

ग्लोबल करेंसी अपडेट

Provided by IFC Markets

Live Cricket

सच्चाई की दहाड़

ब्रेकिंग खबरें सीधे अपने ईमेल पर पाने के लिए रजिस्टर करें।

You have been successfully Subscribed! Ops! Something went wrong, please try again.